लेंस डेस्क। यूरोपीय देश फ्रांस (France)में एक अनोखा और बेहद खतरनाक साइबर हमला सामने आया है। हैकरों ने डिजिटल सुरक्षा में सेंध लगाकर देश के सैकड़ों बड़े सुपरमार्केट्स और फूड रिटेलर्स के रेफ्रिजरेशन (ठंडक) सिस्टम को निशाना बनाया। इस साइबर अटैक के कारण 480 से भी अधिक दुकानों में लगे फ्रिज और फ्रीजर्स का तापमान रातोंरात बढ़कर 50 डिग्री सेल्सियस (122 डिग्री फारेनहाइट) तक पहुंच गया।
अत्यधिक गर्मी के कारण स्टोर्स में रखा भारी मात्रा में ताजा और फ्रोजन (बर्फ में रखा) खाना पूरी तरह खराब हो गया, वहीं कई जगहों पर हीटिंग और ओवरहीटिंग के चलते दुकानों में आग लगने की घटनाएं भी दर्ज की गईं। फ्रांस की प्रमुख रिटेल कंपनियों ने इसे खाद्य आपूर्ति व्यवस्था पर अब तक का सबसे गंभीर और अभूतपूर्व हमला करार दिया है।
हैकरों ने कैसे बढ़ाया फ्रिजों का तापमान?
आधुनिक सुपरमार्केट्स में फ्रिज और फ्रीजर्स को कंट्रोल करने के लिए इंटरनेट से जुड़े सेंट्रल कंट्रोल पैनल्स का इस्तेमाल किया जाता है। मेंटेनेंस कंपनियां दूर बैठकर भी सॉफ्टवेयर के जरिए इनकी सेटिंग्स बदल सकती हैं। जांच में सामने आया है कि हैकरों ने सिस्टम की सुरक्षात्मक खामियों का फायदा उठाया और फ्रिजों को जबरन ‘डीफ्रॉस्टिंग मोड’ में डाल दिया।
डीफ्रॉस्टिंग वह प्रक्रिया है जिसका उपयोग आमतौर पर फ्रिज में जमी अतिरिक्त बर्फ को पिघलाने के लिए कम समय के लिए किया जाता है। लेकिन हैकरों ने हीटिंग सिस्टम को लंबे समय तक 50°C पर चालू रखा, जिससे ठंडक देने वाले उपकरण भट्ठी की तरह तपने लगे।
डेनमार्क की कंपनी के सॉफ्टवेयर में मिली सुरक्षा खामी
मामले की गंभीरता को देखते हुए फ्रांस के प्रधानमंत्री सेबास्टियन लेकोर्नू ने राष्ट्रीय साइबर सुरक्षा एजेंसी (ANSSI) को त्वरित जांच के निर्देश दिए हैं। फ्रांस सरकार अन्य यूरोपीय देशों के साथ मिलकर यह भी पता लगा रही है कि क्या इस हमले का असर पड़ोसी देशों में भी पड़ा है।
प्रारंभिक जांच के अनुसार, साइबर सुरक्षा एजेंसी ने डेनमार्क की प्रसिद्ध कंपनी ‘डैनफॉस’ (Danfoss) के फ्रिज कंट्रोलिंग सॉफ्टवेयर में एक बड़ी सुरक्षा खामी की पहचान की है। इसी कंपनी के सॉफ्टवेयर से अधिकांश सुपरमार्केट्स के रेफ्रिजरेटर नियंत्रित होते हैं।
कंपनी का पक्ष: डैनफॉस ने स्वीकार किया कि उन्हें फ्रांस में घटित घटनाओं की जानकारी मिली है। कंपनी का तर्क है कि प्रभावित स्टोर्स में सॉफ्टवेयर के पुराने वर्जन्स का इस्तेमाल हो रहा था। कंपनी लंबे समय से ग्राहकों को उपकरण अपडेट रखने की सलाह दे रही थी, साइबर सुरक्षा फर्म ‘क्लैरोटी’ ने अगस्त 2026 में ही डैनफॉस के इस सिस्टम में मौजूद कमजोरियों को लेकर एक रिपोर्ट जारी की थी, जिसमें चेतावनी दी गई थी कि बिना सही प्रमाणीकरण के कोई भी हमलावर इस सिस्टम में घुसपैठ कर सकता है।
कई करोड़ यूरो के नुकसान की आशंका, नीदरलैंड्स तक हड़कंप
इस साइबर हमले से रिटेल उद्योग को बहुत भारी आर्थिक झटका लगा है:
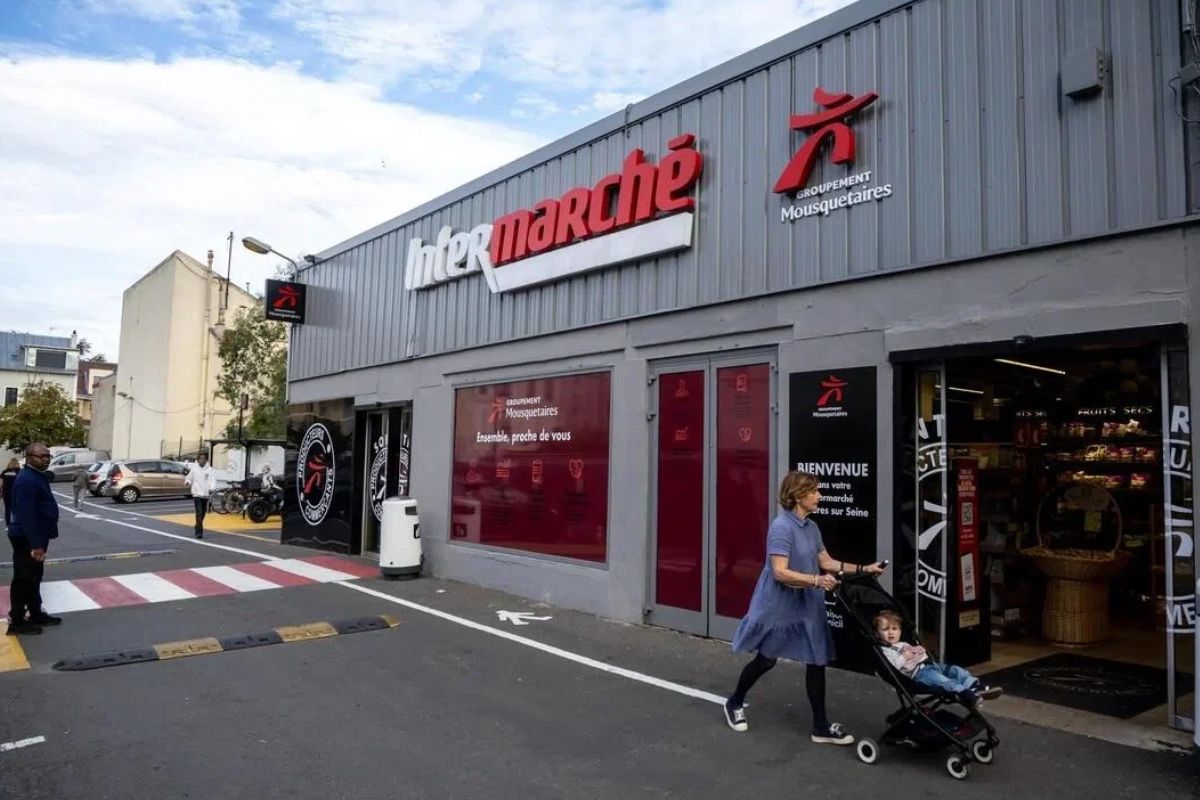
इंटरमार्शे (Intermarché): कंपनी के करीब 150 स्टोर्स प्रभावित हुए, जहाँ लगभग 6 घंटे तक फ्रिजों का तापमान 50°C बना रहा। सेहत संबंधी खतरों से बचने के लिए खराब हुआ सारा खाना फेंकना पड़ा। कंपनी के सीईओ थिएरी कोटियार के मुताबिक, एक ही दिन में कई करोड़ यूरो का नुकसान हुआ है।
कोऑपरेटिव यू (Systeme U): इस चैन के 80 से अधिक सुपरमार्केट्स प्रभावित हुए हैं। कंपनी के सीईओ डोमिनिक शेल्शर ने कहा कि आम जनता की खाद्य आपूर्ति श्रृंखला (Food Supply Chain) पर इस तरह का हमला अस्वीकार्य है।
यूरोप में असर: नीदरलैंड्स की सबसे बड़ी सुपरमार्केट श्रृंखला ‘अल्बर्ट हाइजन’ (Ahold Delhaize) के नेटवर्क में भी सुरक्षा संबंधी दिक्कतें आईं, जिसके बाद कंपनी ने एहतियातन अपने कई डिजिटल सिस्टम और ऑनलाइन होम-डिलीवरी ऐप बंद कर दिए।
पेरिस प्रॉसिक्यूटर ऑफिस ने इस मामले में बड़े पैमाने पर आपराधिक जांच शुरू कर दी है। फ्रांस के रिटेल संगठनों ने डैनफॉस से इस सॉफ्टवेयर चूक की पूरी जानकारी सार्वजनिक करने की मांग की है।